Hva skjer med virksomheten din dersom internett forsvinner i morgen?
Budskapet var tydelig: Digital sikkerhet handler ikke først og fremst om teknologi, men om mennesker, bevissthet og evnen til å handle for å opprettholde drift når noe uventet skjer.
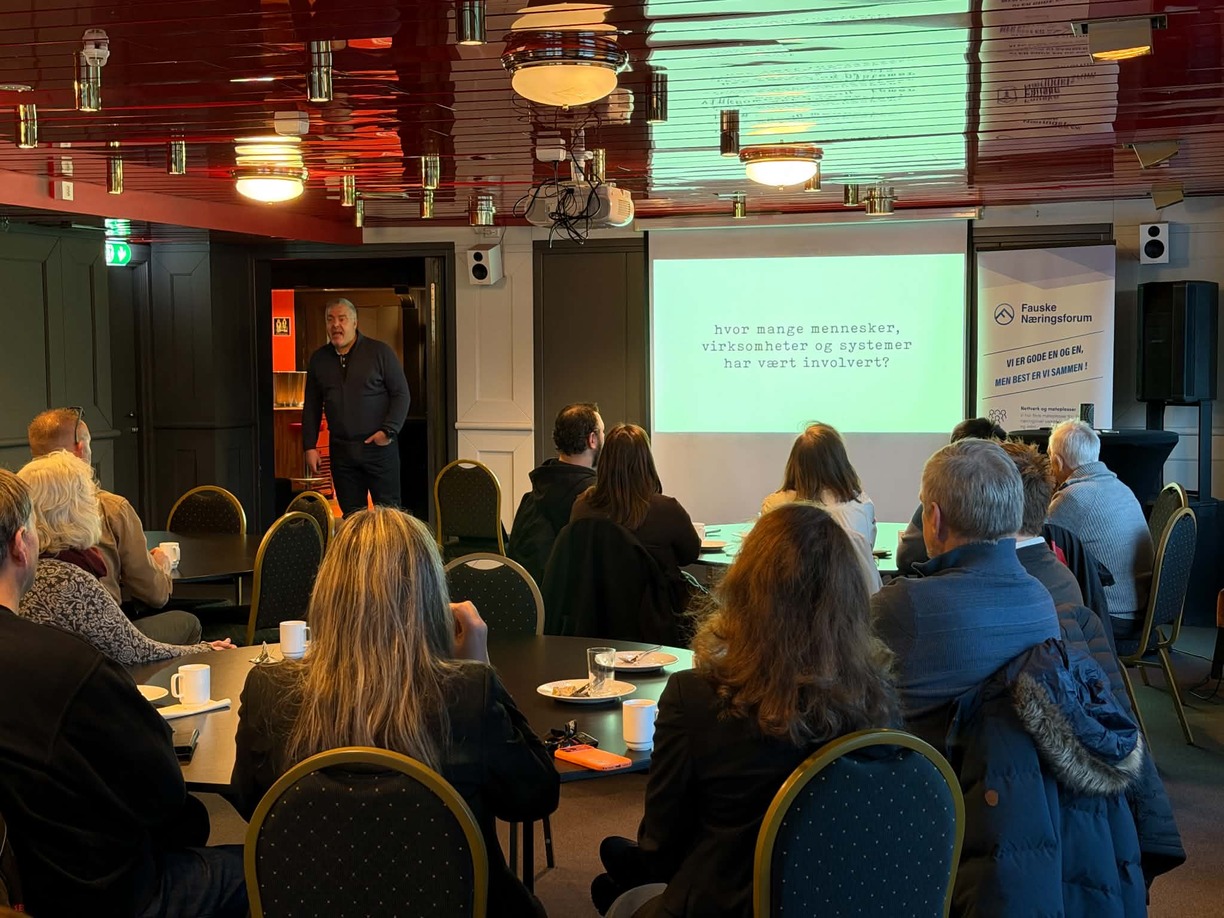
Møtet markerte starten på vintersesongen i Fauske Næringsforum og ga innsikt i risikobildet alle virksomheter står overfor, hvilke sårbarheter som finnes, eksempler på selskaper som har blitt rammet indirekte og direkte, og hvordan både små og store organisasjoner kan styrke sin motstandsdyktighet gjennom målrettede tiltak.
HØYT cyberrisikonivå
Dyrhaug innledet med å forklare hvordan ulike myndighetsaktører arbeider med sikkerhet, og myndighetenes treenighet som er PST, Etterretningstjenesten og NSM.
Mens Politiets sikkerhetstjeneste (PST) og Etterretningstjenesten primært jobber med trusselbildet, arbeider NSM med virksomhetenes risikobilde og sårbarheter. Som betyr at SMB sin oppgave er å gi innsikt, kunnskap og veiledning som gjør organisasjoner bedre rustet til å forebygge og håndtere både naturlige og menneskeskapte hendelser.
Han understreket at cyberrisikonivået i Norge i dag vurderes som HØYT. Vurderingen handler ikke om én enkelt virksomhet, men om samfunnets samlede robusthet og sårbarhet totalt. Det vil si at skyter noen med en digital hagle, så vil de mest sannsynlig treffe både virksomheter og privatpersoner som ikke har nok bevissthet rundt egen bruk av teknologi.
Et allment "akseptert" kompetansegap
Et sentralt poeng i foredraget var at vi har en høy grad av tillit til teknologi vi ofte vet lite om hvordan fungerer, med en felles høy aksept for dette kompetansegapet. Vi bruker telefoner, skyløsninger, programvare, kunstig intelligens og digitale tjenester fordi de er intuitive og løser problemer for oss. Samtidig skaper dette en avhengighet som vi har høy aksept for og gjerne liten bevissthet rundt.
Dersom et verktøy, en leverandør eller en tjeneste plutselig ikke lenger er tilgjengelig, må virksomheten kunne svare på et grunnleggende spørsmål: Kan vi fortsatt driften og levere våre produkter og tjenester?
Internett er åpent for alle og koblet sammen med et nærmest uendelig antall systemer, brukere og tjenester. Det gir store muligheter, men også sårbarheter som virksomhetene må være bevisste rundt, og med det ta aktive grep og verdivalg.
Første steg er å erkjenne egen sårbarhet
En av de viktigste erkjennelsene fra foredraget var at robusthet starter med å erkjenne at man faktisk er sårbar. For mange virksomheter betyr det å sette av tid til å diskutere ulike scenarioer og svare ut hva man skal gjøre om det faktisk skjer.
Dyrhaug oppfordret alle om følgende:
-
Hva bruker vi hver eneste dag, av utstyr, tjenester og verktøy?
-
Hvilke systemer og tjenester er kritiske for at vi skal kunne drive normalt?
-
Hvilke verdier er viktigst for virksomheten?
-
Hva er min rolle dersom noe uventet skjer?
God beredskap handler i stor grad om forberedelser, rolleavklaring og øvelser. Når ansvar og tiltak er diskutert på forhånd, blir det enklere å håndtere situasjonen dersom den faktisk oppstår. Så er det å øve på det, sammen.
Safety VS Security
På engelsk skilles det ofte mellom begrepene Safety og Security, mens på norsk bruker vi "sikkerhet" om henholdsvis trygghet og trusler i vurderingsbildene som gjøres.
Trygghet handler eksempelvis om naturhendelser, tekniske feil eller andre utilsiktede hendelser. Trusler handler om bevisste handlinger utført av mennesker, som sabotasje, bedrageri eller digitale angrep.
Begge perspektivene må ivaretas når virksomheter arbeider med sikkerhet og beredskap, fordi for mange virksomheter vil utfallet kunne være det samme uansett om det er naturhendelse eller en aktiv skadelig handling, så kan eksempelvis fiberkabelen uansett være brutt og utenfor virksomhetens kontroll.
I dagens risikobilde ble særlig tre områder trukket frem som kritiske:
-
Strømforsyning
-
Vannforsyning
-
Tele og nettverk
Konsekvensene av bortfall vil variere fra bransje til bransje, men alle virksomheter er i større eller mindre grad avhengige av disse grunnleggende funksjonene, og det er i tillegg de største infrastrukturelle og individuelle grunnbehovene i dagens samfunn.
Alle ansatte er sikkerhetsagenter
Økt robusthet kommer gjennom erkjennelse, handling og øving. Dette arbeidet må skje både på individnivå og virksomhetsnivå.
Digital sikkerhet bør ikke være et prosjekt som ligger hos én person eller en IT-leverandør. Det må integreres i den ordinære driften gjennom rutiner, opplæring, policyer, dialog og bevissthet i hele organisasjonen. Hver enkelt medarbeider er en viktig del av virksomhetens samlede sikkerhet. Det den ansatte gjør på arbeidstelefoner, PC-er og digitale tjenester påvirker virksomhetens totale risikobilde, og derfor må sikkerhetsarbeid være en naturlig del av organisasjonskulturen.
Dyrhaug oppfordret også til mer erfaringsdeling på tvers av selskaper og bransjer. Mange virksomheter står overfor de samme utfordringene, og det finnes stor verdi i å lære av hverandres løsninger og erfaringer.
Passordkontroll er fortsatt det viktigste tiltaket
På individnivå var anbefalingene svært konkrete.
Dyrhaug trakk særlig frem betydningen av god passordhygiene og tofaktorautentisering. Mange av de praktiske rådene finnes også samlet på Sikkert.no, som er en nasjonal veiledningstjeneste med råd og ressurser for både privatpersoner og virksomheter.
Anbefalingene var blant annet:
-
Bruk unike passord til hver tjeneste/innlogging.
-
Aktiver tofaktorautentisering der det er mulig.
-
Oppdater apper, operativsystemer og programvare når oppdateringer blir tilgjengelige.
-
Benytt passordhåndterer (passordnøkkel) for sikker lagring av generelle passord.
Særlig passord til (1) BankID, (2) jobb-e-post og/eller (3) privat e-post ble trukket frem som de viktigste kontoene å ha kontroll på, og da uten å lagre passordene i passordnøkler.
Selv om tofaktorautentisering kan oppleves som en ekstra arbeidsoperasjon i hverdagen, gir det en betydelig økning i sikkerheten. Og påpeker at det ikke lengre anbefales å skifte passord hver 3 måned, om man følger rådene over.
Mindre forberedelser kan gi stor effekt
Flere av eksemplene handlet om å tenke gjennom hva som skjer dersom sentrale tjenester blir utilgjengelige. Fellesnevneren er at virksomheten på forhånd må vurderer hvilke hendelser som kan oppstå og planlegger hvordan konsekvensene skal håndteres.
Hva gjør virksomheten dersom fiberen ryker? Et mulig tiltak kan være å ha en SIM-ruter tilgjengelig slik at kritiske funksjoner fortsatt kan utføres.
Hva skjer dersom alle ansatte har abonnement hos samme teleoperatør? Da kan det være hensiktsmessig å spre risikoen gjennom flere leverandører eller vurdere dual-SIM-løsninger for nøkkelpersoner.
Hva gjør du dersom serveren som lagrer kritiske dokumenter blir utilgjengelig eller hacket? Da kan sikkerhetskopier på alternative lagringsløsninger (digital, fysisk, online eller offline) bidra til raskere gjenoppretting.
NSMs fire anbefalte steg
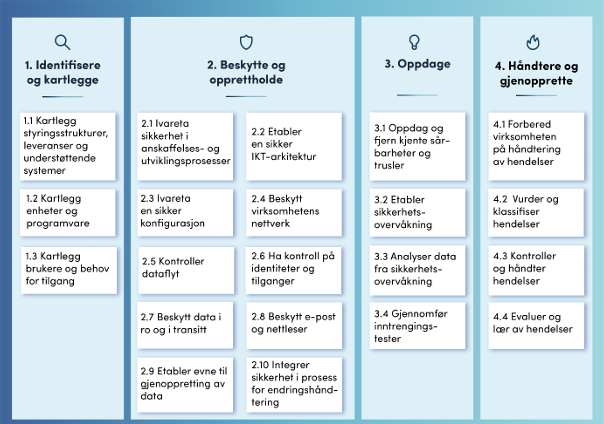
For virksomheter som ønsker å komme i gang med et mer systematisk sikkerhetsarbeid, viste Dyrhaug til NSMs Grunnprinsipper for IKT-sikkerhet (lenke). Veilederen kan leses på NSMs nettsider og er et godt utgangspunkt for virksomheter som ønsker å styrke sin digitale robusthet.
De fire hovedområdene er:
-
Kartlegg kritiske verdier og prioriter disse.
-
Gjennomfør analyser og omsett dem til tiltak og øvelser.
-
Styrk grunnberedskap, reparasjonskapasitet og evnen til gjenoppretting.
-
Håndter konsentrasjonsrisiko i teknologi, leverandører og verdikjeder.
En vekker for mange
– Jeg håper mange opplevde dette som et lite vekkelsesmøte. Flere av eksemplene var enkle å forstå, men samtidig tankevekkende. Har vi tilstekkelig handlingsrom i dagens drift om en hendelse oppstår, som at serveren kortslutter eller telefondekningen forsvinner. Slike spørsmål burde kanskje være en naturlig del av driften i langt flere virksomheter enn de er i dag, sier daglig leder Aina Fagereng.
Digital sikkerhet og beredskap er et tema Fauske Næringsforum ønsker å løfte videre i tiden fremover.
– Vi ser særlig et behov blant virksomheter med under 20 ansatte. Mange har verken egne IT-avdelinger eller sikkerhetsressurser, og for flere kan det være utfordrende å vite hvor man skal begynne. Samtidig viste foredraget at det ofte er de grunnleggende tiltakene som gir størst effekt, sier Fagereng.
På bakgrunn av samtaler med medlemsbedrifter gjennom året og under foredraget vil foreningen jobbe for å opprette korte og praktiske kurs som kan hjelpe virksomheter i gang med arbeidet i fellesskap, og ta med seg matnyttig kunnskap "hjem".
– Målet er å gjøre temaet mer konkret og tilgjengelig. Vi ønsker å bidra til økt kompetanse, større bevissthet og sterkere robusthet blant våre medlemmer, og har flere kompetente aktører og fagpersoner i bedriftsfellesskapet vårt. Dette er relevant for alle, uavhengig av størrelse og bransje, avslutter hun.
Fauske Næringsforum vil fortsette å sette sikkerhet og beredskap på agendaen gjennom møteplasser, kompetanseheving og erfaringsdeling. Målet er å bidra til et mer robust næringsliv med større forståelse for hvordan virksomheter kan forebygge, håndtere og lære av hendelser.
Nyttige ressurser for videre arbeid
NSM: https://www.nsm.no
Her finner du veiledere, trussel- og risikovurderinger, grunnprinsipper for IKT-sikkerhet og en rekke praktiske verktøy for virksomheter.
Sikkert.no: https://www.sikkert.no
Her finner du konkrete råd om passord, phishing, svindel, oppdateringer og grunnleggende digital sikkerhet for både privatpersoner og virksomheter.
Næringslivets Sikkerhetsråd (NSR): https://www.nsr-org.no
NSR tilbyr webinarer, kurs, fagartikler, arrangementer og nyhetsbrev som gir jevnlig oppdatering om sikkerhet, beredskap og aktuelle trender innen risikohåndtering for private virksomheter